


Az IT-biztonság mindig fontos téma volt, de most már ott tartunk, hogy a jelentősége napról napra növekszik. Ennek az oka nagyon egyszerű: az IT megkerülhetetlen része lett a hétköznapjainknak. A magán- és az üzleti életben is.
Persze többféle hozzáállás létezik az IT-biztonsági kérdésekhez. Nézzük, mik is ezek, és mi a legfontosabb különbség közöttük.
1. A szükséges rossz
Ez az a szint, ami az IT-biztonság legalja. Ennél nincs lejjebb. Itt gyakorlatilag az a hozzáállás, hogy sajnos foglalkozni kell vele, mert vannak rá szabályok, meg sokat beszélnek róla, meg megrendelői elvárás az ISO27001, sőt esetleg NIS2 kötelezettek is vagyunk, de alapvetően nem akarunk foglalkozni vele.
Szóval csináljuk, mert kell, de nem hiszünk benne. Utáljuk, nem akarunk vele sem foglalkozni, sem költeni rá.
Ebben az esetben az szokott történni, hogy amit nagyon muszáj, azt megcsinálják, de tényleg csak akkor, ha sehogyan sem lehet ezt elkerülni. Minimális pénzt és energiát ölnek bele. Igyekeznek a szakembereken és az eszközökön is spórolni, ahol csak lehet. Ennek a hozzáállásnak az egyenes következménye, hogy ha van egy ISO27001 vagy NIS2-audit, amin „át kell menni”, akkor ott nem az lesz a fontos, hogy tényleg egy biztonságos, jól működő IT-biztonsági rendszer készüljön el, hanem csak annyi, hogy „meglegyen a papír”.
Nyilvánvaló, hogy ebben az esetben a cégnél szinte egyáltalán nem teljesülnek az IT-biztonsági irányelvek. A cég nemhogy védett nem lesz, hanem kiemelten ki lesz téve a támadásoknak. Miért? Mert a dolgozók mindenre is rá fognak kattintani, hiszen fogalmuk sincs róla, hogy nem kellene, és rendszer sincs, ami megvédené őket. De nézzük a jó oldalát: mivel nincsenek megfelelő szakemberek és megoldások, így a legtöbb esetben ki sem derül, ha probléma van 😀 Valljuk be, annak jelenleg Magyarországon nagyon kicsi az esélye, hogy hatósági eljárás vagy büntetés történjen IT-biztonsági nemmegfelelősség miatt. Szóval látszólag nem nagyon van veszíteni való, ellenben rengeteg költséget lehet ezzel a hozzáállással megtakarítani.
Ezen a szinten a vezető szemében csak egy "szükséges rossz" az IT-biztonságra költött minden fillér. Egyáltalán nem értik, hogy miért van rá szükség.Persze a gond akkor van, mikor a cég bekap egy zsarolóvírust, és az összes adata megy a levesbe.
Ilyenkor aztán jön a pánik. De ez már egy külön témakör.
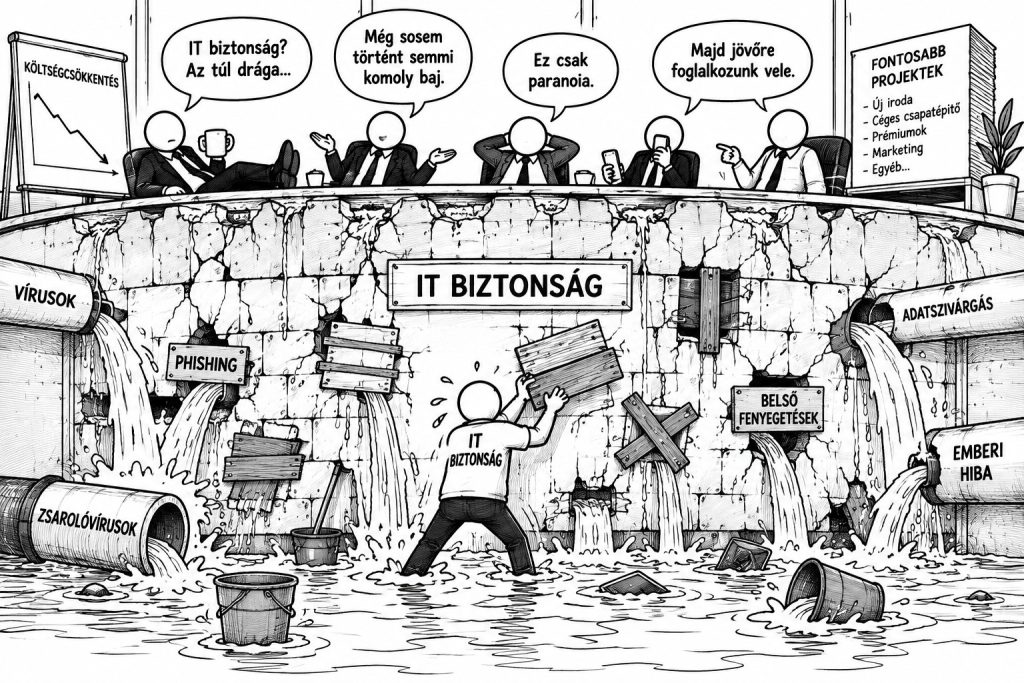
2. Megtűrt mostohagyermek
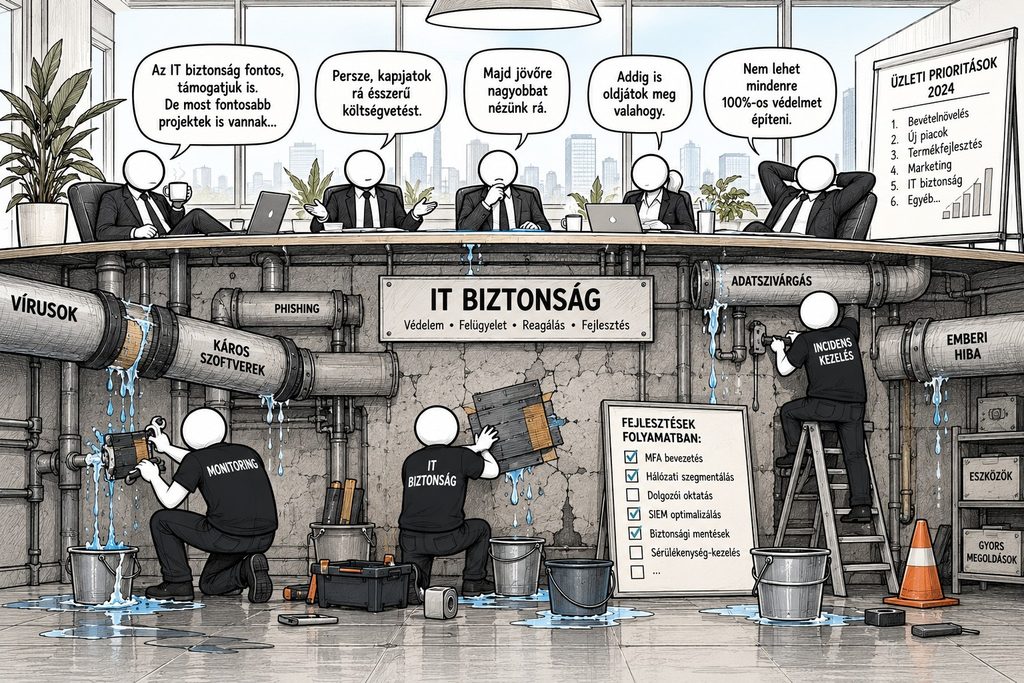
Ez a szint ugyan feljebb van az előzőnél, de sajnos nem sokkal. Aki elérte ezt a szintet, az már nem csak papíron akar megfelelni az előírásoknak és nem csak látszatintézkedéseket akar tenni. Ugyanakkor azért annyira még nem gondolja komolyan, hogy tényleg a napi rutin része legyen az IT-biztonság.
Itt már van egy értő szakember, aki a kezében tartja a dolgokat. Van vírusirtó, van tűzfal, vannak szabályok, korlátozott jogosultságok, logolás, sőt, néha még a logokat és a vírusirtó-jelentéseket is átnézi egy szakember.
Ez az a szint, ahol egy ISO27001 és/vagy egy NIS2 már nem csak papíron létezik. Valóban beépül az IT-biztonság a cég mindennapjaiba, de azért kínosan ügyelnek rá, hogy túl sokba ne kerüljön. Kinevezünk valakit információbiztonsági felelősnek, van jogászunk, aki elviszi a GDPR-kérdéseket, évente egyszer körbeküldünk a kollégáknak egy IT-biztonsági oktatási anyagot, na meg kérdőívet, amit ők már rutinszerűen nyomkodnak végig. Jönnek is a csodálatosan szép 95% feletti eredmények.
Itt már nem védtelen a cég. Jelentősen kisebb az esélye egy zsarolóvírusnak, nem járkálnak ki-be gond nélkül a cég rendszerébe a pattanásos pistikék exploitjai. De azért ez a szint még messze van attól, amit biztonságosnak tekinthetünk.
Ezen a szinten a vezetők már terveznek az IT-biztonsági költségekkel, de igyekeznek kordában tartani. Tudják, hogy fontos dolog, költenek is rá, de még mindig ott van a fejben a gondolat, hogy "Miért pont minket támadna bárki is? Nem vagyunk mi ennyire érdekes. Eddig sem volt baj, ezután sem lesz."Jelentősen kisebb az esélye, hogy gond legyen, de azért a levegőben mindig ott van. A legszűkebb keresztmetszet általában az ember és az emberi döntések (kattintások).
3. Elengedhetetlen részünk
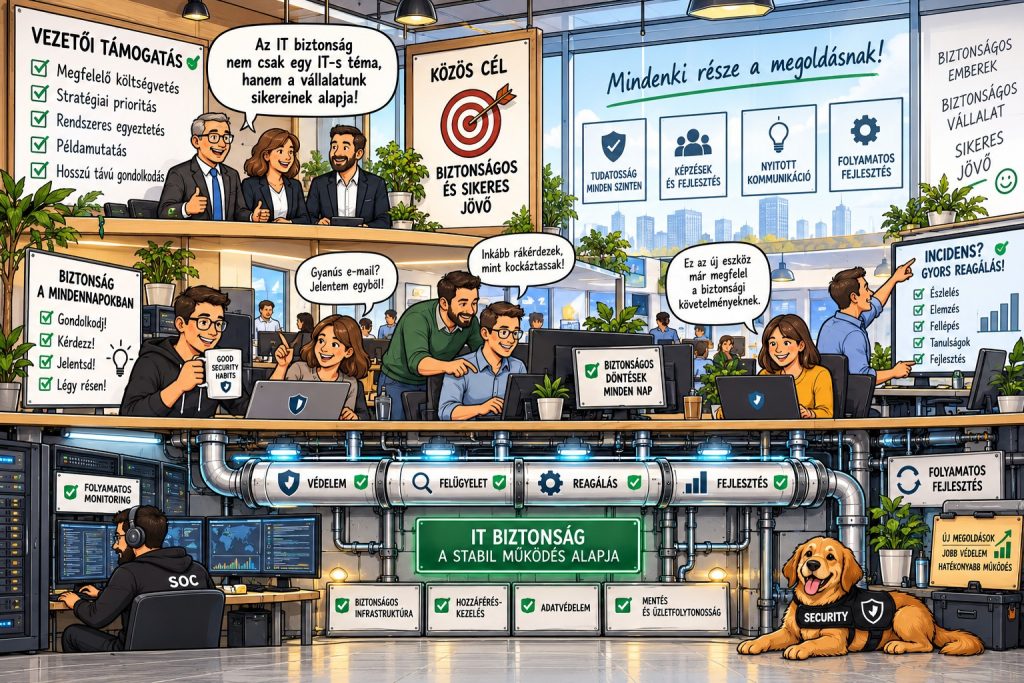
A szint, ahová el KELL jutnia minden cégnek, ha hosszú távon is fenn szeretne maradni.
Itt már nem az a kérdés, hogy meg kell felelnünk a külső és belső elvárásoknak, hanem a vezetők és a dolgozók is értik, hogy miért van rá szükség és a mindennapi munkájuk szerves része az IT-biztonság.
Ezen a szinten már nem csak papíron felelünk meg. Nem csak költséghatékonyan védjük a cégünket, hanem tudatos döntéseket hozunk. Tervezünk, és nem az a fő szempont, hogy valahogy megoldjuk, hanem az, hogy minél jobban megoldjuk. Nem a költségek, hanem az elérendő cél és a biztonság fontossága irányítja a döntéseket. Persze ez nem azt jelenti, hogy korlátlan pénzt kell elkölteni rá, csak nem szabad, hogy az egyetlen irányító tényező a költségek minimalizálása legyen.
A cégvezetés tudja, hogy elengedhetetlen része az IT-biztonság a cég növekedésének és mindent meg is tesz az ehhez szükséges feltételek biztosítása érdekében.
Már nem csak a szükséges szoftvert, hardvert és szakembereket biztosítják ahhoz, hogy biztonságos legyen a működés, hanem kiemelt figyelmet fordítanak a kollégák képzésére és segítésére is.
Ezt a szintet egyetlen módon lehet még magasabbra emelni: ha a kollégák esetében arra is figyelünk, hogy a magánéletükben is támogassuk őket, hogy ott se érjék őket támadások. Vagy ha mégis, akkor tudják, hogy mit kell tenniük. Ehhez nem kell horribilis extra költséget vagy erőforrást allokálni, csak az IT-biztonsági képzések során ki kell térni a magánélet során fontos területekre is.
Egy felelős cégnek érdemes erre is figyelmet fordítania, mert ha a magánéletében biztonságban van egy dolgozó, akkor a munkáját is jobban fogja végezni.
Összegzés
Persze még az utolsó szint sem jelent tökéletes védelmet!
Tökéletes védelem NEM létezik!
De a rajtunk múló kockázatokat jelentősen le tudjuk csökkenteni.
Az igazi biztonságot az adja, ha megértjük a fontosságát és a hétköznapi rutinunk részévé válik.